Das technische Onboarding in PHP-Bestandsanwendungen ist nicht damit erledigt, ein Repository-Konto und Zugangsdaten für die Entwicklung zu übergeben. Eine neu hinzugekommene Person kann in einem isolierten Modul korrekten Code schreiben und dennoch einen Incident verursachen, wenn sie nicht weiß, welchen Geschäftsprozess der betroffene Bereich absichert, welche Daten unumkehrbar sind oder wie sich eine Änderung über Queues, geplante Aufgaben und Integrationen fortpflanzt.
Das Ziel vor der ersten Änderung besteht nicht darin, die gesamte Anwendung zu dokumentieren. Es besteht darin, Unsicherheit so weit zu reduzieren, dass eine kleine Änderung formuliert, geprüft, deployt und rückgängig gemacht werden kann, ohne den Betrieb zu gefährden. Das erfordert überprüfbaren Kontext, angemessene Berechtigungen und einen klaren Weg, Hilfe anzufordern.
Warum Zugriffe für den Start nicht ausreichen
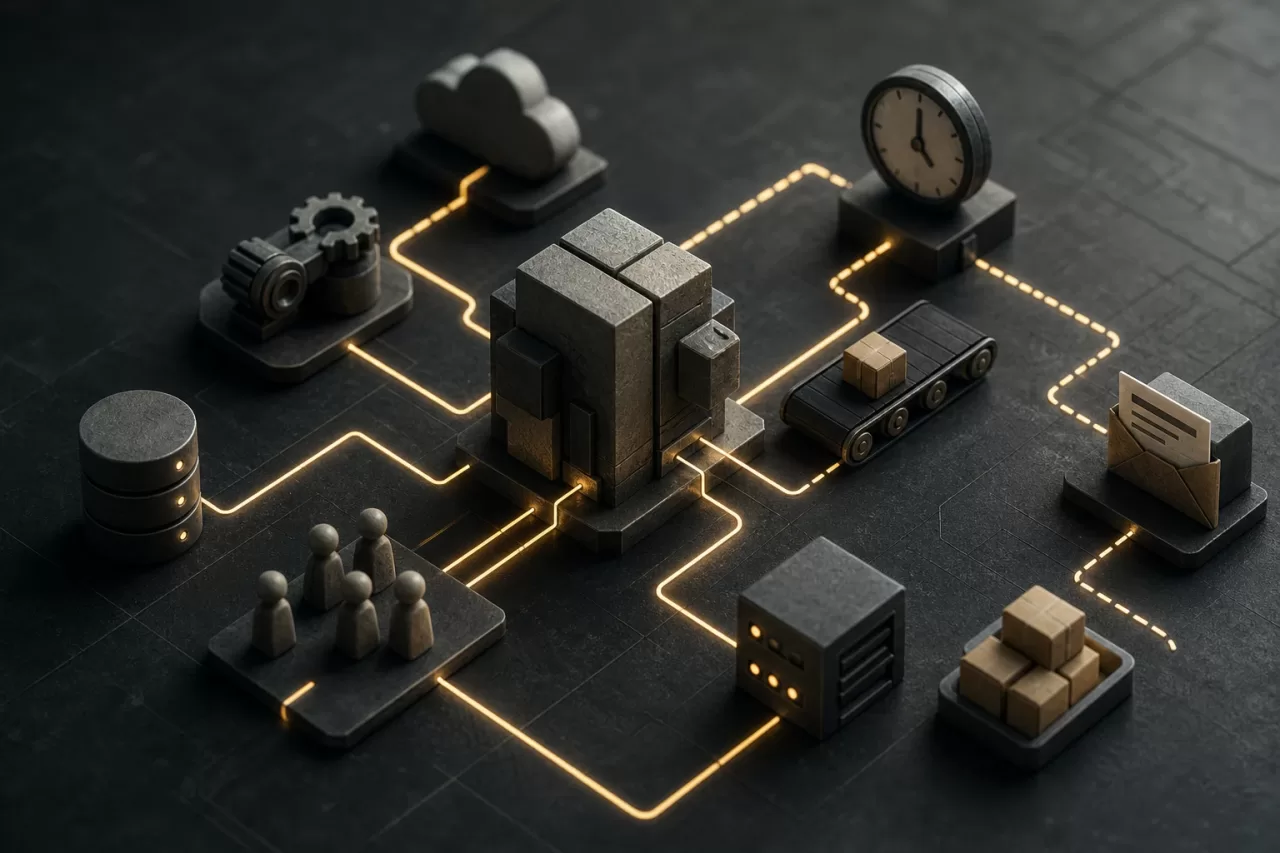
In einer Bestandsanwendung befindet sich die relevante Logik selten nur in Controllern, Services oder PHP-Templates. Sie kann zwischen Umgebungskonfigurationen, Datenbankprozeduren, einem Cronjob, einer Queue, einer Regel bei einem externen Anbieter oder einer ungeschriebenen Teamkonvention verteilt sein. Ebenso ist es üblich, dass dieselbe Änderung Benutzer mit unterschiedlichen Berechtigungen, nächtliche Prozesse, Abrechnung, Bestand oder transaktionale Kommunikation betrifft.
Das Risiko steigt, wenn die externe Person eine scheinbar geringfügige Anfrage erhält, etwa ein Feld hinzuzufügen, eine Validierung anzupassen oder einen Status zu ändern. Vor der Bearbeitung muss sie wissen, ob diese Daten repliziert werden, Automatisierungen auslösen, Teil eines Exports sind oder Auswirkungen auf Datenschutz und Aufbewahrung haben.
Daher muss die technisch verantwortliche Person verstreutes Wissen in handlungsrelevante Informationen überführen: Was ist bekannt, wie wurde es überprüft, was ist weiterhin ungewiss und wer kann jede Frage klären? Unsicherheit ist kein Mangel, wenn sie ausdrücklich benannt wird; gefährlich ist es, eine Annahme als Tatsache zu behandeln.
Die 10 Fragen vor der ersten Änderung
- Welchen Geschäftszweck erfüllt der betroffene Bereich? Identifizieren Sie die Entscheidung, Transaktion oder Dienstleistung, die er unterstützt, nicht nur den Namen des Moduls.
- Wer sind die Benutzer und welche Berechtigungen haben sie? Unterscheiden Sie Endbenutzer, Operatoren, Administratoren und Systemprozesse.
- Was ist der kritische Ablauf? Beschreiben Sie den Hauptpfad und die Fälle, die nicht fehlschlagen dürfen, etwa die Bestätigung einer Zahlung oder die Erfassung einer Bestellung.
- Wo liegen die Grenzen der Domäne? Klären Sie, welche Entität die führende Datenquelle ist, welche Zustände sie zulässt und welche Invarianten nicht verletzt werden dürfen.
- Welche Integrationen sind beteiligt? Listen Sie APIs, Webhooks, E-Mail, Speicher, Identitätsanbieter, Gateways und Exporte auf.
- Welche Daten werden gelesen, geschrieben oder abgeleitet? Geben Sie personenbezogene, finanzielle und operative Daten sowie Felder an, deren Änderung unumkehrbar ist.
- Wie gelangt der Code in die Produktion? Unterscheiden Sie technisches Deployment von einem Freigeben: Die Veröffentlichung von Artefakten bedeutet nicht zwangsläufig, eine Funktion für alle Benutzer zu aktivieren.
- Welche Observability ist vorhanden? Konkretisieren Sie Logs, Metriken, Traces, Warnmeldungen und zulässige Abfragen zur Überprüfung des Verhaltens.
- Wie werden Incidents behandelt? Bestimmen Sie den Eskalationskanal, den Schweregrad, die erwarteten Reaktionszeiten und das Verfahren zur Rückgängigmachung.
- Wer entscheidet und wer validiert? Weisen Sie Verantwortliche für Produkt, Domäne, technische Prüfung, Deployment und Betrieb zu.
Die Antworten müssen eine Quelle haben: Code, Konfiguration, ausgeführter Test, Betriebs-Dashboard oder Bestätigung durch eine verantwortliche Person. Wenn keine Evidenz vorliegt, sollte die Antwort als offen markiert und der Umfang der Änderung begrenzt werden.
Ein minimales und überprüfbares technisches Inventar erstellen
Es ist nicht notwendig, vor dem Weitergehen eine vollständige Karte zu erstellen, aber ein Inventar ist erforderlich, das die Reproduktion der Umgebung und das Auffinden von Abhängigkeiten ermöglicht. Es muss Bestätigtes von Angenommenem unterscheiden und vermeiden, Geheimnisse in Dokumenten, Incidents oder Screenshots aufzunehmen.
- Repository oder Repositories, Integrations-Branch, Prüfstrategie und Mechanismus zur Verwaltung von PHP-Abhängigkeiten.
- Verfügbare Umgebungen, der Zweck jeder einzelnen, relevante Konfigurationsunterschiede und darin zulässige Daten.
- PHP-Version, erforderliche Erweiterungen, Webserver,
queue worker-Prozesse und Befehle zur lokalen Ausführung. - Datenbank, Migrationen, Wartungsaufgaben, Backups und Einschränkungen für Abfragen oder Änderungen.
- Geheimnisse und Konfiguration: verwalteter Speicherort, Anforderungsprozess, Rotation und Verantwortliche, niemals tatsächliche Werte.
- Queues, geplante Aufgaben, Importeure, Exporteure, Benachrichtigungen und externe Dienste mit ihren Fehlerpunkten.
- Vorhandene Log-Kanäle, Warnmeldungen und Dashboards, einschließlich Zugriffsbeschränkungen für sensible Informationen.
Ein nützliches Inventar ermöglicht die Beantwortung einer konkreten Frage: „Wenn diese Änderung ausgeführt wird, welche zusätzlichen Prozesse könnten aktiviert werden?“ Wenn sie nicht beantwortet werden kann, sollte die erste Arbeit der Erkundung oder Instrumentierung dienen, nicht einer funktionalen Änderung.
Schrittweise Zugriffe und Funktionstrennung anwenden
Das Prinzip der minimalen Rechte verringert sowohl die Auswirkungen eines Fehlers als auch die Schwierigkeit, zu untersuchen, was passiert ist. Zugriffe müssen phasenweise entsprechend der Aufgabe und der erforderlichen Evidenz aktiviert werden.
Praktische Zugriffsphasen
- Untersuchung: Lesen von Code, Dokumentation, abgeschlossenen Tickets, bereinigten Logs und, soweit möglich, anonymisierten Daten.
- Entwicklung: lokale Ausführung, Erstellen von Branches, Tests und Zugriff auf nichtproduktive Umgebungen mit eingeschränkten Zugangsdaten.
- Deployment: Fähigkeit, ein Deployment vorzubereiten oder zu starten, nur wenn eine genehmigte Prüfung und ein auditierter Mechanismus vorhanden sind.
- Betrieb: temporärer und begrenzter Zugriff auf die Produktion zur Diagnose, mit Aktivitätsprotokoll und einem definierten Bedarf.
Vermeiden Sie es, Konten gemeinsam zu nutzen, produktive Konfigurationsdateien zu kopieren oder administrative Zugriffe „für alle Fälle“ zu gewähren. Die anfängliche Schnelligkeit, die diese Entscheidungen scheinbar bieten, wird gewöhnlich zu einer langsamen Untersuchung, wenn ein Incident auftritt. Wenn das Team eine schrittweise Aktivierung nutzt, muss es auch das Deployment des Codes von der Freigabe der Funktionalität trennen: Ein Feature-Flag kann, wenn es existiert und gut gesteuert wird, die anfängliche Freigabe begrenzen.
Einen kritischen Ablauf von Anfang bis Ende rekonstruieren
Wählen Sie einen repräsentativen Ablauf aus und gehen Sie ihn aus Benutzersicht durch. Zum Beispiel: Ein Benutzer sendet ein Formular, die Anwendung authentifiziert und autorisiert die Aktion, validiert Daten, speichert eine Entität, sendet ein Event, verarbeitet einen asynchronen Job und ruft eine externe API auf. Der Ablauf muss zeigen, wo er fehlschlagen kann, was erneut versucht wird und was geschieht, wenn ein Schritt zweimal abgeschlossen wird.
Identifizieren Sie während der Rekonstruktion:
- Eingabe, Validierungen und sichtbare Fehlermeldungen.
- Controller, Services, Events, Listener und Bestands-Code, die indirekt beteiligt sind.
- Lese- und Schreibvorgänge in der Datenbank, Transaktionen, Sperren und Korrelationskennungen.
- Queue-Nachrichten, geplante Aufgaben, Wiederholungsversuche, Idempotenz und Fehler-Queues.
- API-Verträge, Timeouts, erwartete Antworten und Verhalten bei Nichtverfügbarkeit.
- Logs oder Metriken, die es ermöglichen, das Ergebnis zu bestätigen, ohne sensible Daten offenzulegen.
Es reicht nicht aus, nur den Happy Path zu zeichnen. Es muss geprüft werden, was bei ungültigen Daten, Duplikaten, einer langsamen API oder einer wiederholten Ausführung eines Workers geschieht. Diese Prüfung verwandelt ein Diagramm in operatives Wissen.
Eine erste Änderung wählen, die das Wissen validiert
Die erste Änderung muss klein, reversibel und beobachtbar sein. Ihr Wert bemisst sich nicht nur an der gelieferten Funktionalität, sondern auch an der Fähigkeit zu validieren, dass das neue Teammitglied den vollständigen Arbeitszyklus versteht: Anforderung, Code, Tests, Prüfung, Deployment und anschließende Überprüfung.
Angemessene Kandidaten sind eine Validierungskorrektur mit Tests, eine Verbesserung einer Fehlermeldung, Testabdeckung für einen bekannten Grenzfall oder eine begrenzte Korrektur in einem nicht sensiblen Prozess. Vermeiden Sie es, mit destruktiven Migrationen, umfassenden Berechtigungsänderungen, Berechnungsregeln, Datensynchronisierungen oder Infrastrukturänderungen ohne überprüfbare Ausgangsbasis zu beginnen.
Die Anfrage muss mit klaren Akzeptanzkriterien und Grenzen formuliert werden. Statt „den Registrierungsprozess korrigieren“ sollten Sie den Eingabefall, das erwartete Ergebnis, die betroffenen Rollen, das Verhalten, das sich nicht ändern darf, und das Signal, das den Erfolg bestätigt, konkretisieren.
Nachweise vor, während und nach dem Deployment verlangen
Eine Codeprüfung ist notwendig, ersetzt jedoch keine operative Evidenz. Jede erste Änderung sollte einen angemessenen Satz von Tests und einen expliziten Plan umfassen.
- Geänderte oder hinzugefügte automatisierte Tests sowie das Ergebnis der relevanten Test-Suite.
- Dokumentierter manueller Test für den betroffenen Ablauf und seine relevanten Berechtigungen.
- Prüfung durch jemanden, der die Domäne oder den sensiblen Bereich des Systems kennt.
- Deployment-Plan mit Voraussetzungen, Reihenfolge der Schritte und verantwortlicher Person für deren Ausführung.
- Nachträgliche Prüfungen: Logs, Metrik, sichere Abfrage oder kontrollierte Aktion, die das Ergebnis bestätigt.
- Plan zur Rückgängigmachung: Was wird rückgängig gemacht, wann, welche Folgen hat dies und ob die Daten eine zusätzliche Korrektur erfordern.
Die Rückgängigmachung verdient bei PHP-Bestandsanwendungen besondere Aufmerksamkeit: Das Wiederherstellen von Code macht nicht automatisch Daten rückgängig, die bereits an Dritte gesendet wurden, eine versendete E-Mail oder einen verarbeiteten asynchronen Job. Der Plan muss zwischen dem Rollback der Binärversion und der Kompensation von Geschäftsauswirkungen unterscheiden.
Die geleistete Arbeit in lebende Dokumentation überführen
Das gewonnene Wissen darf nicht nur in Gesprächen oder Kommentaren zu einem Änderungsantrag verbleiben. Pflegen Sie eine lebende, kurze und arbeitsnahe Übersicht: durchlaufener Ablauf, beteiligte Komponenten, Verantwortliche, Abhängigkeiten, sichere Befehle, Risiken, Entscheidungen und offene Fragen.
Es ist auch sinnvoll, die fragilen Punkte zu erfassen: Prozesse ohne Tests, Tabellen mit zweifelhafter Semantik, Integrationen ohne Testumgebung, Warnmeldungen, die relevante Fehler nicht abdecken, oder Aufgaben, die von einer bestimmten Person abhängen. Sie zu dokumentieren verpflichtet nicht dazu, sie sofort zu lösen, ermöglicht jedoch ihre Priorisierung und verhindert, dass sie zu wiederholten Überraschungen werden.
Signale, um Änderungen mit höherem Risiko zu stoppen
Stoppen Sie das Onboarding und richten Sie es neu aus, wenn der Ablauf nicht in einer sicheren Umgebung reproduziert werden kann, keine Person das Geschäftsergebnis validieren kann, unbekannt ist, wie die Änderung rückgängig gemacht wird, oder die Zugriffe das Teilen von Zugangsdaten erzwingen. Weitere Signale sind Fehler ohne Nachvollziehbarkeit, produktive Daten, die ohne Kontrollen verwendet werden, externe Abhängigkeiten ohne bekannten Vertrag und manuelle Deployments, die niemand erklären kann.
Unter diesen Bedingungen verkürzt schnelles Vorgehen nicht die Dauer: Es verlagert die Kosten auf einen Incident, der schwieriger zu diagnostizieren ist. Der geeignete nächste Schritt kann darin bestehen, die Observability zu verbessern, eine Testumgebung wiederherzustellen, eine Integration zu dokumentieren oder eine noch kleinere Aufgabe abzugrenzen. Ein sicheres technisches Onboarding schafft nachhaltige Änderungsfähigkeit, bevor der Umfang erweitert wird.